阿里云全球化混合云与对象存储OSS实操:跨地域容灾备份、CEN云企业网高速互联与数据出海合规方案
一、 引言:全球化业务浪潮下的云存储与混合云架构挑战
在企业数字化全球扩张与多数据中心演进的进程中,算力与网络是业务的骨架,而数据存储则是企业不可替代的灵魂资产。无论是海量跨境电商高保真商品媒体库、跨境金融高频交易流水日志、出海游戏多地域游戏包分发,还是全球化企业协同办公归档,‘阿里云云储存’(以对象存储 OSS 为核心)始终扮演着全球数据湖泊的核心底座角色。
然而,伴随业务体量的指数级爆发,企业在实际工程落地中频繁遭遇严峻的技术与合规挑战:一是跨洋大规模数据同步延迟大、公网传输容易中断且流量费极其高昂;二是传统本地私有 IDC 与多地域云端‘阿里云服务器’割裂为数据孤岛,缺乏弹性的混合云专线与自动容灾接管能力;三是随着全球数据主权与隐私法规(如欧盟 GDPR、中国《数据出境安全评估办法》、新加坡 PDPA)日趋严格,企业面临数据跨境违规传输与被勒索软件恶意加密投毒的致命合规风险。
作为国际阿里云核心合作伙伴(MSP 代理商),我们长期协助众多跨国企业设计高可用存储架构与混合云容灾体系。本文将深度剖析阿里云对象存储(OSS)全球跨地域复制(CRR)、冷热分层生命周期、混合云物理专线(Express Connect)与 CEN-TR 高速互联拓扑,并提供一套落地可行的出海数据合规与防勒索加固标准方案。
二、 阿里云对象存储 OSS 底层机制与全球化存储架构
阿里云 OSS(Object Storage Service)经过十余年超大规模工业级验证,具备 99.9999999999%(12个9)的极致数据设计持久性。在全球化多中心架构下,其核心技术支撑主要依托于以下三大支柱:
2.1 全球跨地域异步复制(Cross-Region Replication, CRR)
跨地域复制是解决跨国业务高可用与异地容灾的最核心利器:
1. 骨干网秒级同步:当企业在香港存储桶(Source Bucket)写入文件时,OSS CRR 底层自动利用阿里云跨国专用高速光纤网络,将数据秒级异步镜像至新加坡或法兰克福灾备桶(Target Bucket),彻底摆脱公网抖动与跨洋丢包影响。
2. 跨账号灾备与权限完全隔离:支持将香港‘主账号 A’下的 OSS 存储桶实时复制到另一个独立受保护‘子账号 B’的海外存储桶中。这种跨‘国际阿里云账号’的 CRR 设计是顶级的防黑客与防内部误删安全实践,即使主生产账号不幸遭遇撞库沦陷,灾备账号内的数据依然完好无损。
3. 存量与增量全量支持:不仅能同步新建文件,还支持历史数百 TB/PB 级别存量数据的后台平滑拉取同步,且全程提供 MD5/CRC64 端到端哈希校验。
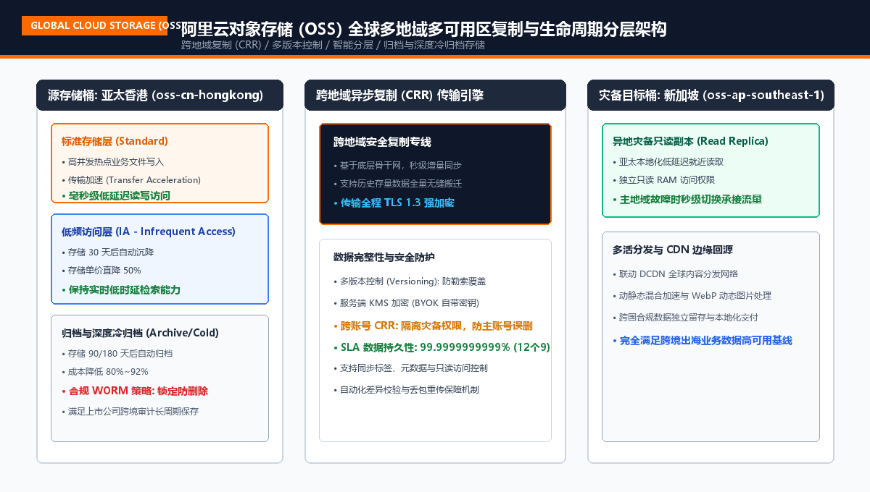
图:阿里云 OSS 全球多地域多可用区双活复制与生命周期分层架构图
2.2 存储生命周期(Lifecycle)与智能冷热分层
企业海量存储的成本管控直接决定了出海业务的盈亏平衡点。通过配置精细化的 OSS 生命周期规则,可以实现数据自动化降级流动:
• 标准存储(Standard):用于热点访问(如最近 30 天内的电商主图、高频用户上传文件),提供毫秒级超低时延读写,并可开启传输加速(Transfer Acceleration)利用全球 2800+ POP 点进行就近直传。
• 低频访问存储(Infrequent Access, IA):数据创建超过 30 天后自动沉降至低频层,存储成本立降 50%,依然保持实时低时延检索能力。
• 归档(Archive)与冷归档(Cold Archive):数据超过 90 天至 180 天后,自动进入归档/冷归档层,存储单价低至每 GB 几分钱,相比标准存储成本降低 80%~92% 以上。结合 WORM(Write Once Read Many)合规保护策略,锁定文件在指定年限内绝对禁止被任何用户(包括主管理员)删除或篡改,完美契合上市公司财务与审计合规要求。
三、 混合云与跨国多中心架构:专线互联与自动容灾
大型跨国企业很少完全放弃本地已有的私有数据中心(IDC)。通过构建‘本地 IDC + 国际阿里云服务器 + CEN 高速通道’的混合云拓扑,可兼顾本地物理资产与云端无限弹性算力。
3.1 高速通道(Express Connect)与边界路由器(VBR)打通
对于在北上深或海外核心城市拥有自建机房的企业,推荐通过物理专线接入阿里云 POP 节点:
• 双路 BGP 冗余专线:通过在本地核心交换机与阿里云 VBR(Virtual Border Router)之间建立双路主备专线,实现内网毫秒级直连,端到端延迟通常 < 2ms,且杜绝任何通过公网传输引发的中间人窃听与数据泄露隐患。
• 混合云备份与持续数据保护:在本地服务器安装阿里云混合云备份(HBR)客户端,实现本地 VMware 虚机、核心数据库到云端 OSS 存储桶的异地块级增量备份,支持恢复时间目标(RTO)< 15 分钟,恢复点目标(RPO)< 5 秒。
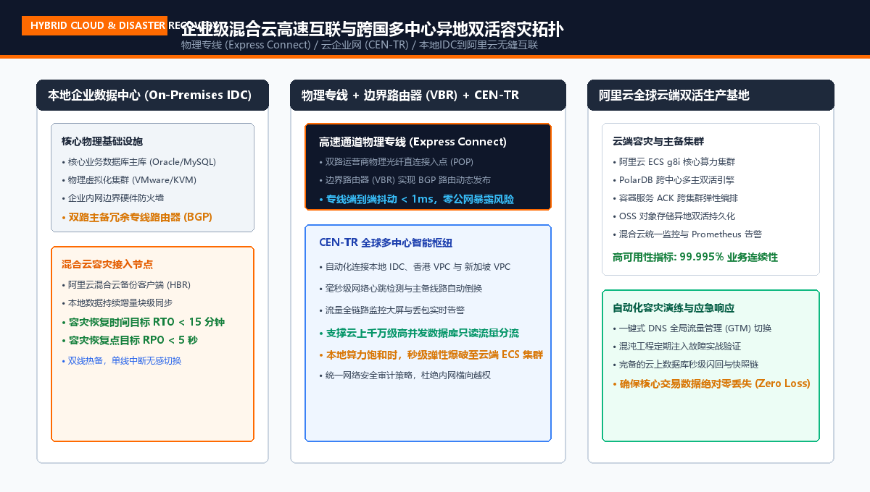
图:企业级混合云高速互联与跨国多中心异地双活容灾拓扑图
3.2 异地多活与全局流量管理(GTM)自动化灾备演练
在多中心容灾架构中,云端部署了跨地域的多组‘国际阿里云服务器’ECS 核心集群与 PolarDB 跨地域分布式数据库。通过在前端配置全局流量管理(Global Traffic Manager, GTM):
• 智能健康探测:GTM 探针以 1 秒级频率持续探测主地域(如香港 IDC/VPC)健康状态,一旦主地域发生不可抗力级光缆中断,GTM 自动通过 DNS 解析秒级将全球流量切换至新加坡热备集群。
• 混沌工程常态化注入:企业可定期通过阿里云混沌工程平台注入模拟断网、ECS 进程崩溃与存储不可用故障,在完全不影响线上真实交易的前提下,实战检验双活切换流程的可靠性。
四、 云存储与网络方案决策矩阵
为了在‘阿里云服务器购买’和云存储架构设计时做出最优技术选型,我们对阿里云主流企业存储与传输方案进行了全维度技术与成本效益对比:
存储与传输类型 | 核心技术指标与吞吐 | 典型适用业务场景 | 成本与合规优势说明 |
对象存储 OSS (标准/低频) | 无限容量扩展,TB/s级聚合吞吐,99.995%可用性 | 电商图片库、视频点播、Web静态资源、APP数据湖 | 按量付费极低单价,支持多版本防覆盖与WORM防篡改 |
OSS 深度冷归档存储 | 超低存储单价,支持分钟级/小时级数据解冻取回 | 金融日志、监控视频历史存档、合规审计长期备份 | 成本降低90%+,满足GDPR/SOC2多年合规留存要求 |
文件存储 NAS (企业级/CPFS) | POSIX文件接口,百GB/s吞吐,亚毫秒时延共享 | 跨ECS共享配置、高并发Web集群、AI训练数据集 | 多台阿里云服务器无缝共享读写,无需修改代码协议 |
块存储 ESSD 云盘 (PL3/PLX) | 单盘100万IOPS,百微秒级延迟,NVMe直通 | 高性能OLTP数据库、高频交易核心、企业ERP系统 | 极致性能与高可靠,支持在线热扩容与秒级快照链 |
高速通道 (Express Connect) | 物理专线直连,1Gbps~100Gbps专享带宽,<1ms抖动 | 本地IDC与阿里云混合云内网打通、私网数据回流 | 零公网暴露,极致安全稳定,支持大并发数据持续传输 |
云企业网 (CEN-TR Mesh) | 全球多地域VPC全网状互通,全自动路由收敛 | 跨国多分支机构互联、跨地域分布式微服务架构 | 依托阿里全球物理骨干网,彻底解决跨洋丢包与高延迟 |
五、 企业出海跨境数据传输合规与全链路安全加密流水线
在面对日益严峻的海外监管与勒索软件威胁时,纯技术架构必须与安全合规体系紧密融合。一套工业级出海数据安全流水线应涵盖以下 7 个核心阶段:
1. 数据自动识别与敏感分级(DSC)
通过部署阿里云敏感数据保护(Data Security Center, DSC),对所有 OSS 存储桶和 ECS 挂载盘进行自动化数据扫描,智能识别用户个人身份信息(PII)、信用卡卡号、企业核心代码等敏感资产,并打上绝密、机密、内部、公开等结构化安全合规标签。
2. 全链路传输通道加密
所有客户端与 OSS、ECS 之间的通信强制开启 TLS 1.3 强加密协议,禁用存在漏洞的 TLS 1.0/1.1,配合硬件级国密与 AES-256 加密套件,彻底杜绝中间人劫持与嗅探。
3. KMS 托管落盘信封加密(Envelope Encryption)
启用密钥管理服务(KMS),支持企业自带根密钥(BYOK - Bring Your Own Key)。数据落盘至 OSS 或 ESSD 时,系统在内存中使用数据密钥(Data Key)进行即时加密,根密钥安全保存在通过 FIPS 140-2 Level 3 认证的物理硬件安全模块(HSM)中,即使底层硬件物理丢失也绝对无法逆向解密。
4. 跨境传输合规脱敏网关
在数据跨越国境前,通过 API 网关与函数计算(FC)前置流式处理,对非必要出境的用户隐私字段进行本地化假名化(Pseudonymization)与匿名化脱敏,确保数据出境严格满足中国《数据出境安全评估办法》与欧盟 GDPR‘充分性认定’合规标准。
5. 细粒度最小化权限与 STS 临时授权
彻底废除持久化明文 AccessKey,客户端直传 OSS 一律采用 STS(Security Token Service)下发的毫秒级短效临时凭证,严格限定读写路径前缀与有效时长(如 15 分钟),即使凭证泄露也无法造成扩散破坏。
6. ActionTrail 全局操作审计与防篡改锁定
所有针对云存储与服务器的管理 API 调用全量写入 ActionTrail,并实时投递至只读审计专有桶,开启 OSS WORM 策略,确保法律合规取证链条绝对真实完整。
7. 云安全中心合规大屏与第三方认证
通过云安全中心建立合规态势监控,一键输出符合 ISO/IEC 27001、SOC 2 Type II 及 PCI-DSS 国际认证要求的合规基线检查报告,帮助企业在海外拓展过程中快速通过各类金融级第三方年审。
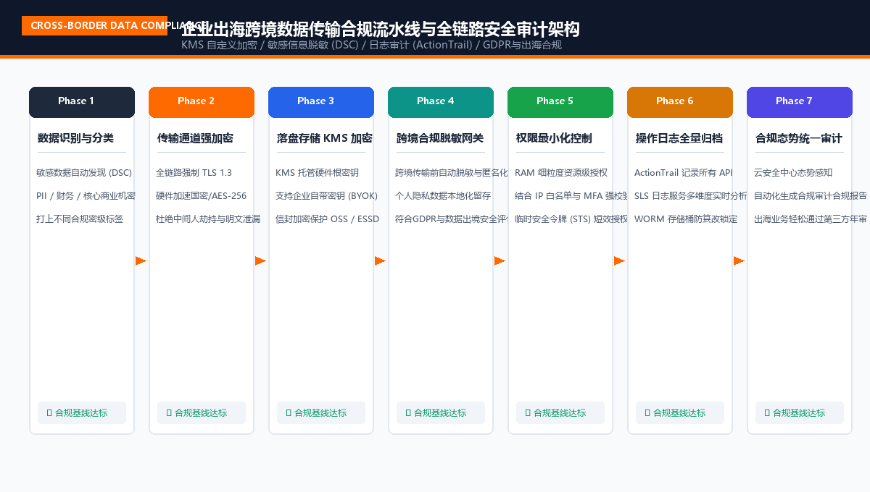
图:企业出海跨境数据传输合规流水线与全链路安全审计架构图
六、 真实实战复盘:某出海金融SaaS千万级数据防勒索与跨国容灾实录
【一线技术复盘:跨境支付SaaS遭遇勒索软件攻击与零数据丢失秒级恢复实战】 2025年某主营东南亚跨国支付的SaaS企业,其海外研发环境的一台测试ECS服务器因开发人员弱口令泄露,遭遇了新型LockBit勒索病毒入侵。
攻击者在获取初始权限后,试图横向渗透至核心生产网络,并调用脚本试图批量删除和加密企业存储在香港节点的核心账单OSS对象和数据库备份。
得益于我们(国际阿里云合作伙伴)此前为其量身设计的‘跨账号CRR + 多版本控制 + WORM合规锁定’立体防御体系:
1. 勒索脚本发起的DeleteObject请求触发了OSS多版本控制机制,系统仅仅为文件打上了‘删除标记’,历史真实版本分毫未损;
2. 攻击者试图覆写文件,但该存储桶开启了WORM合规锁定,底层存储引擎物理拒绝了修改请求;
3. 即使攻击者获得了香港子账号的Admin权限,所有增量数据早已通过跨账号CRR毫秒级同步到了一个由主公司独立离岸主账号掌控的新加坡受保护灾备桶中,攻击者根本无权访问该灾备账号;
安全响应团队在发现异常后,10分钟内隔离了受感染测试机,并通过一键恢复脚本移除了删除标记,线上核心交易数据实现100%零丢失、零支付赎金,业务平稳运行无感知。 |
七、 常见问题解答(FAQ Schema 结构化指引)
Q1:对象存储 OSS 开启跨地域复制(CRR)后,流量费用是如何计算的?
答:开启 CRR 后,源地域向目标地域同步数据时,会产生少量的跨地域数据复制流量费(走阿里云内部专用骨干网,单价远低于公网出方向流量费)。此外,目标地域会按正常标准收取对应的存储容量费。建议对非核心衍生数据(如临时缩略图)设置复制过滤规则,仅同步核心主数据以控制成本。
Q2:如何防止企业内部员工误操作或 AccessKey 泄露导致整个 OSS 存储桶被清空?
答:第一,强制开启 OSS 多版本控制(Versioning);第二,针对核心存储桶配置合规保留策略(WORM 锁定);第三,在 RAM 策略中明确禁止对核心 Bucket 执行 DeleteBucket 操作,仅授予对象级读写权限;第四,通过正规‘国际阿里云代理/渠道’建立主子账号隔离体系,关键灾备存储桶归属在独立的管理账号下。
Q3:企业出海购买‘国际阿里云服务器’和‘阿里云云储存’,如何通过正规渠道获取最佳服务保障?
答:建议直接联系官方认证的国际阿里云合作伙伴(MSP 代理商)。通过代理商渠道开通不仅能享受官方大客户折扣、授信月结账期,还能获得资深存储与容灾架构师团队提供的免费上云方案设计、数据迁移护航及 7×24 小时应急响应支撑,确保出海业务资产高枕无忧。
如果需要更深入咨询了解可以联系全球代理上TG:jinniuge 他们在云平台领域有更专业的知识和建议,他们有国际阿里云,国际腾讯云,国际华为云,aws亚马逊,谷歌云一级代理的渠道,客服1V1服务,支持免实名、免备案、免绑卡。开通即享专属VIP优惠、充值秒到账、官网下单享双重售后支持。不懂找他们就对了。