企业级跨境出海IT基建迁移与容灾实战白皮书:从服务器开通、VPC混合云打通到千万级并发全球部署
一、引言:跨洋出海的“深水区挑战”——高并发、强合规与秒级容灾
当中国企业的出海业务从初期的‘单点试水’迈入‘规模化深耕’阶段,基础设施面临的技术挑战将发生几何级数的裂变:业务不再仅仅是简单开通一两台海外服务器,而是需要直面跨大洲网络高延迟、复杂多区域 VPC 互联拓扑、跨境数据合规(如欧盟 GDPR、美国 CCPA/HIPAA)、本地 IDC 与云端混合云打通,以及面对突发光缆中断或区域级机房故障时的金融级业务连续性(Business Continuity)
在过去数年中,我们协助过上百家头部跨境企业完成了从传统本地机房或其他公有云向亚马逊云科技(AWS)的平滑架构升级与生产级迁移。在这些大规模实战中,我们总结出一条核心铁律:没有经过科学架构设计的出海基建,往往在业务突破千万级并发访问的第一时间便会沦为‘脆弱的积木’。
作为拥有丰富实战经验的 AWS 官方授权代理商与高级 MSP 团队,本篇白皮书将系统化披露一套涵盖‘网络互联、数据多活、安全治理与迁移实施’的工业级出海技术蓝图。
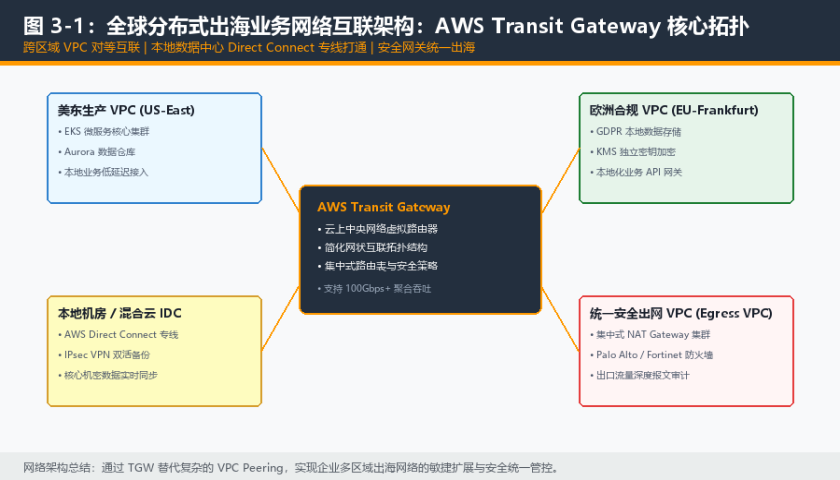
图 3-1:全球分布式出海业务网络互联架构:AWS Transit Gateway 核心拓扑图
二、全球出海骨干网络拓扑设计:从网状 VPC Peering 到 AWS Transit Gateway
在多区域出海部署初期,很多技术团队习惯使用点对点的 VPC Peering 进行子网互通。当业务扩展到 10 个以上 VPC(涵盖美东、欧洲、亚太及多个独立测试环境)时,VPC Peering 连接数将呈 $N(N-1)/2$ 爆炸式增长,形成极其混乱复杂的‘蜘蛛网拓扑’,路由表维护将陷入彻底失控。
2.1 Transit Gateway(TGW)中心辐射型(Hub-and-Spoke)网络
现代化出海架构的核心标准是引入 AWS Transit Gateway 作为云上集中式虚拟路由器。TGW 支持单个 Hub 节点挂载数百个 VPC、Direct Connect 专线网关以及 IPsec VPN 连接。所有跨 VPC 流量、跨区域互联以及出网安全审计均通过统一的 TGW 路由表进行声明式集中控制,不仅消除了点对点互联的混乱性,更提供高达 100Gbps+ 的聚合网络吞吐能力。
2.2 混合云专线打通(AWS Direct Connect + 冗余 VPN)
对于在境内自建有机房或私有云集群的出海企业,核心数据同步对网络抖动极其敏感。标准的混合云落地范式是通过 AWS Direct Connect(DX)在企业本地数据中心与 AWS 全球 POP 点之间建立物理级光纤直连专线,提供超低延迟且无公网干扰的私有链路;同时配置高可用 IPsec VPN 作为热备链路(Active-Standby),结合 BGP 动态路由协议实现毫秒级故障自动倒换。
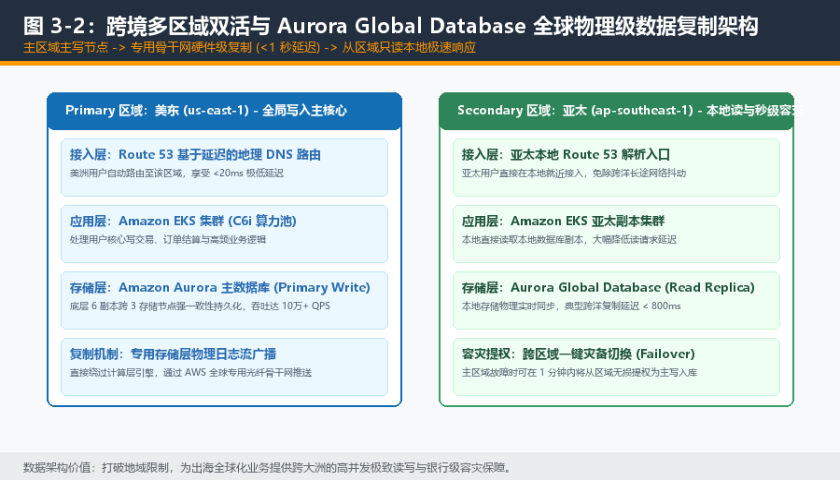
图 3-2:跨境多区域双活与 Aurora Global Database 全球物理级数据复制架构图
三、全球高可用数据架构:Amazon Aurora Global Database 秒级跨洋双活
在出海业务中,最令人头疼的技术难题莫过于跨大洲数据读写延迟与容灾对齐。例如美东主库与欧洲、亚太从库之间隔着数万公里物理距离,传统基于 MySQL 逻辑 Binlog 的跨公网主从复制极易因网络抖动出现长达数分钟甚至数小时的复制延迟(Replication Lag),导致海外用户读到脏数据。
3.1 专用存储层硬件级物理日志复制
Amazon Aurora Global Database 彻底颠覆了传统的数据库复制机制。它直接在分布式存储层(Storage Fleet)通过 AWS 全球专用光纤骨干网进行底层的物理重做日志(Redo Log)流式广播,完全绕过了数据库计算引擎层。这一架构将跨大洲的物理复制延迟硬生生压缩至通常小于 1 秒(典型值 300ms~800ms)。
3.2 全球就近读取与一键式跨区域灾难恢复(Disaster Recovery)
在正常运行时,部署在欧洲或新加坡的只读副本(Read Replica)能够以本地毫秒级延迟直接响应当地用户的商品浏览与查询请求;当美东主区域遭遇极端不可抗力(如大面积区域断电)时,运维团队或自动化故障检测脚本可在 1 分钟内直接将亚太从库无损提权(Promote)为全局主写入库,实现 RPO(数据恢复点目标)< 1 秒、RTO(恢复时间目标)< 1 分钟的银行级容灾指标。
四、出海系统跨云迁移路线图与实施评测
为了保障企业现有业务系统能够平滑迁入亚马逊云而不在割接期间发生长时间业务中断,MSP 团队提炼出三大主流迁移实施路径矩阵:
迁移范式与路线 | 核心技术方案与实施路径 | 业务中断与风险评估 | 适用场景与架构收益 |
重新托管 (Rehost / Lift-and-Shift) | 通过 AWS Application Migration Service (MGN) 进行底层块级别增量连续复制 | 业务停机时间极短(仅需分钟级最终割接窗口),技术侵入性几乎为零 | 适合急需快速出海、不想改动老旧单体架构代码的企业快速上云试水 |
平台重构 (Replatform / Lift-and-Reshape) | 将自建 MySQL/PostgreSQL 迁移至托管 Amazon RDS/Aurora,引入 Elastic Load Balancing | 数据通过 AWS Database Migration Service (DMS) 双向实时同步,风险极低 | 免除底层数据库运维负担,大幅提升高可用容灾与读写分离扩展性 |
云原生重塑 (Refactor / Cloud-Native) | 全面容器化(Amazon EKS / ECS)并解耦为微服务架构,集成 SQS/DynamoDB | 需要对业务代码进行架构重构与单元测试,实施周期通常在 1~3 个月 | 获取极致弹性伸缩(毫秒级 HPA)、多区域敏捷部署与最高级别的资源利用率 |
跨国合规数据隔离迁移 (Data Sovereignty) | 利用 AWS Backup 与 KMS 实施本地加密隔离,用户数据就地合规落地 | 全流程合规审计打标,严格符合 GDPR/CCPA 数据主权出境法律规范 | 适用于跨国金融、跨境电商用户隐私与海外严格监管合规场景 |
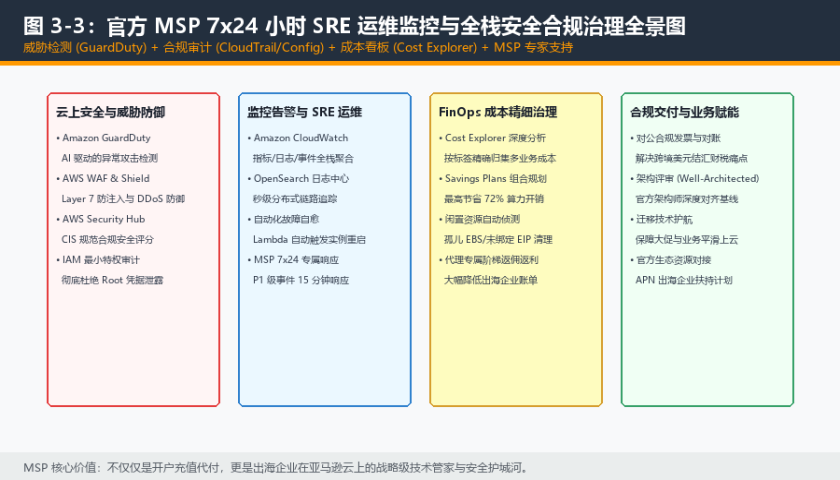
图 3-3:官方 MSP 7x24 小时 SRE 运维监控与全栈安全合规治理全景图
五、官方 MSP 7x24 小时 SRE 运维护城河:不仅仅是开通与充值
很多出海企业在业务初期往往认为‘代理商的作用仅仅是帮忙开户、代付充值和给折扣’,然而在真实的企业级生产运维中,一个专业的官方 MSP 团队是企业抵御未知风险的最强技术同盟:
5.1 7x24 智能安全态势感知与主动防御拦截
出海业务直面全球公网恶意的自动化漏洞扫描与分布式拒绝服务攻击(DDoS)。MSP 团队在开户阶段便会为客户账号预置全套安全基线:深度激活 Amazon GuardDuty(利用机器学习分析 VPC Flow Logs、DNS 日志与 CloudTrail 事件,秒级识别比特币挖矿外联、凭据泄露及非法访问);在入口端联动部署 AWS WAF 与 AWS Shield,阻断 SQL 注入、跨站脚本与 Layer 7 恶意爬虫,将风险扼杀在边缘。
5.2 专属企业级 Enterprise Support 绿色工单支持通道
当普通开发者账号遇到复杂网络丢包、底层硬件降级或配额瓶颈时,提交普通免费工单往往需要等待数小时甚至数天,且往往只能得到标准模板回复。而官方 MSP 客户直接接入了顶级 Enterprise Support 绿色通道,重大 P1 级生产故障在 15 分钟内即有 AWS 官方高级技术客户经理(TAM)与资深售后架构师介入,联合 MSP SRE 团队发起多方应急会诊,全力保驾护航。
六、Google SERP 高意图搜索技术深度 FAQ 问答
Q1:企业从国内机房将海量 TB 级静态文件与历史数据迁移至 AWS S3,有哪些高速传输手段?
答:对于 TB 到百 TB 级数据,可通过 AWS DataSync 工具通过加密通道进行增量自动化并发同步;对于海量静态媒体分发,可开启 S3 Transfer Acceleration(利用全球 CloudFront 边缘网络加速上传);对于百 TB 以上超大规模离线数据迁移,MSP 还可协助申请 AWS Snowball 物理专用加密存储硬件设备进行物理级安全离线转运。
Q2:如何确保出海业务在不同海外国家(如欧洲与美国)完全符合当地的数据隐私法律(GDPR / CCPA)?
答:AWS 全球基础设施已完全通过 ISO 27001、SOC 1/2/3、PCI-DSS Level 1 以及 GDPR 等全球顶级合规认证。在架构设计上,MSP 团队会指导客户采用‘数据就地隔离(Data Residency)’策略,利用 KMS 客户托管密钥(CMK)在法兰克福区域对欧洲用户数据进行物理与逻辑双重加密,严禁未经脱敏的用户个人身份信息(PII)越境传输。
Q3:业务面临黑五、圣诞大促等瞬时数倍流量脉冲,如何进行全链路压力测试与架构体检?
答:在大型促销节点前 1 个月,官方 MSP 会协助企业开展全方位的 AWS Well-Architected Framework(卓越架构)评审,利用分布式压测工具(如 Locust on EKS)模拟全球各区域真实流量;同时提前向 AWS 官方报备大促时间窗口(Infrastructure Event Management, IEM),提前在底层对目标可用区的物理宿主机与网络容量进行预留与保驾护航。
Q4:企业如果想将部分无状态工作负载采用 Spot 竞价实例运行,如何避免被 AWS 强制回收中断?
答:Spot 实例可提供高达 90% 的惊人折扣,但存在提前 2 分钟回收通知的机制。MSP 最佳实践是结合 AWS Auto Scaling 的‘容量优化分配策略(Capacity-Optimized Allocation Strategy)’与开源工具 AWS Node Termination Handler,并在架构上确保容器无状态化,在收到回收事件通知的 120 秒内自动将 Pod 平滑排空并迁移至其他健康节点。
Q5:选择正规 AWS 代理商开通和充值服务器账户,相比在淘宝/电报群找个人买号,对企业长期估值与融资有何影响?
答:影响极其深远。现代出海企业在进行 Pre-IPO 轮、合规审计或海外投资机构尽职调查(DD)时,IT 资产与基础设施的合规性是核心审核指标之一。买卖黑产账号存在严重的法律归属瑕疵、洗钱关联风险和财务做账断层;而通过官方 MSP 渠道建立的合规账号体系,享有完整的企业授权书、对公银行流水与官方合规发票,为企业在海外资本市场的长期健康发展筑牢法律与安全底座。
如果需要更深入咨询了解可以联系全球代理上TG:jinniuge 他们在云平台领域有更专业的知识和建议,他们有国际阿里云,国际腾讯云,国际华为云,aws亚马逊,谷歌云一级代理的渠道,客服1V1服务,支持免实名、免备案、免绑卡。开通即享专属VIP优惠、充值秒到账、官网下单享双重售后支持。不懂找他们就对了。