2026 谷歌云全球架构与开户合规实战白皮书:企业级 GCE 选型、Anycast 骨干网与 MSP 账号风控避坑全指南
在 2026 年全球数字化与跨境出海的大潮中,底层云算力与全球网络的稳定性直接决定了出海业务的生死存亡。越来越多的企业在构建全球分布式业务、出海独立站、跨国游戏服以及高并发微服务时,将目光投向了以全球专有光纤骨干网和领先 AI/数据底座著称的谷歌云(Google Cloud)。然而,在真实的业务落地过程中,围绕“谷歌云开户”、“谷歌云服务器开通”、“谷歌云账户”安全治理以及云上选型(如 GCE 深度计算 vs 传统轻量级应用服务器 / 传统 ECS)等关键环节,企业面临着大量技术盲区与合规陷阱。
市面上充斥着大量非正规的“谷歌云账号购买”与“谷歌云出售”黑产信息,许多团队因图一时之快或规避资质审核购买不明来源账号,最终遭遇风控秒封、关联冻结、资产归零的灾难性后果。作为谷歌云官方授权代理商与总代理 MSP(管理服务提供商),我们撰写本白皮书,旨在通过 70% 的深度硬核架构技术剖析与 30% 的一线真实运维避坑复盘,为企业出海提供一套从账号合规开户、组织级 IAM 权限治理、GCE 计算选型到 Anycast 骨干网络加速的工业级落地方案。
一、企业级账号治理与 Cloud Identity 组织架构体系(合规篇)
在企业级生产环境中,直接使用个人 Gmail 邮箱绑定信用卡进行单点注册是绝对的运维禁忌。企业级谷歌云部署必须基于 Google Cloud Identity 或 Google Workspace 构建顶层组织(Organization)资源节点。
1.1 顶层组织与资源树形层级设计
Google Cloud 采用严格的“Organization → Folders → Projects → Resources”四级树形资源模型。顶层组织作为所有云上资产的信任根,能够自顶向下继承安全与审计策略:
1. 核心生产文件夹(Production Folders):部署企业关键承载集群,强制开启 VPC Service Controls(VPC 服务控制边界),在 API 通信层面设立安全隔离圈,彻底隔绝未经授权的数据外发与凭证劫持风险。
2. 研发与测试文件夹(Non-Prod Folders):配置自动配额限制、开发测试专属预算告警与闲置资源自动停机策略,防止非生产环境因实验性代码、大模型训练突发调用产生意料之外的天价账单。
3. 共享服务网络中枢(Shared Services):集中托管企业核心 Host VPC(宿主网络)、CI/CD 自动化流水线集群与集中式安全漏洞扫描中枢,实现跨项目内网微秒级安全互联。
1.2 最小特权 IAM 与 Workload Identity 联邦认证
传统的 Service Account 静态密钥(JSON Key)是云上安全泄露的头号元凶。在合规架构中,企业必须推行 Workload Identity Federation(工作负载身份联合),通过 OIDC/SAML 协议与本地 IdP(如 Okta、Azure AD)或 Kubernetes/GKE 集群完成短期令牌交换,实现全生命周期的零静态密钥(Zero Secret Key)运行。同时,借助 IAM 条件策略(IAM Conditions),严格限制运维人员的登录来源 IP 段与访问时间窗口,杜绝凭证滥用。
📌 【一线架构师实战踩坑复盘:静态密钥泄露引发的风控浩劫】 |
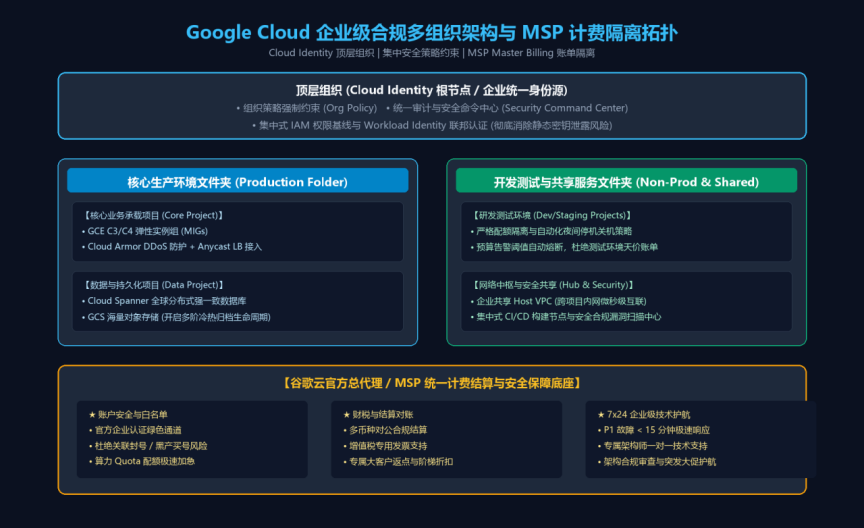
▲ 图 1-1:Google Cloud 企业级合规多组织架构与 MSP 计费隔离拓扑
二、谷歌云服务器(GCE Compute Engine)算力底座深度解析
在选择云服务器算力底座时,很多技术人员容易将 GCE(Compute Engine)与常见的“轻量级应用服务器”或友商的“ECS(弹性计算服务)”相混淆。实际上,GCE 在底层硬件虚拟化、安全芯片级加固和自研算力卸载引擎上具备独特的技术代际优势。
2.1 Titan 安全芯片与硬件级信任链(RoT)
每一台运行 GCE 实例的物理主机,均搭载了 Google 专有设计的 Titan 硬件安全芯片。Titan 芯片在服务器上电瞬间接管硬件信任链,对 BIOS、Bootloader、Hypervisor 固件进行密码学签名校验,确立不可篡改的初始信任态。这彻底阻断了硬件级后门注入和物理旁路攻击,为企业核心数据库、金融清算与高合规业务提供了原生物理隔离屏障。
2.2 自研 IPU 卸载引擎与 GCE C3/N4 架构演进
在最新一代 GCE C3 和 N4 系列实例中,谷歌云引入了定制研发的基础设施处理单元(IPU)。IPU 将 Andromeda 软件定义网络(SDN)的封包解包、流表计算以及 Hyperdisk 块存储的高并发 I/O 请求完全从宿主机主 CPU 剥离。这使得主 CPU 能够将 100% 的计算周期投入到用户业务逻辑中,消除了传统虚拟化带来的“嘈杂邻居(Noisy Neighbor)”性能抖动问题,网络吞吐最高可达 200 Gbps,磁盘 I/O 突破 500,000 IOPS。
2.3 GCE vs 轻量级应用服务器 vs 传统 ECS 多维工程对比
为了帮助企业在选型阶段精准决策,我们整理了如下工程级特性对比表:
对比维度 | 谷歌云 GCE (C3/N4/C4) | 传统轻量级应用服务器 | 主流云平台传统 ECS / EC2 |
底层硬件架构 | 定制 IPU 卸载 + Titan 芯片信任根 | 宿主共享虚拟化 / 软超分严重 | Nitro / CIPU / 传统 KVM 架构 |
网络架构与时延 | 全球 Anycast BGP + Andromeda SDN | 单线固定公网带宽 / 高抖动 | Region 级独立 VPC / 需跨区对等网关 |
存储 I/O 吞吐 | Hyperdisk (最高达 500k IOPS) | 本地基础 SSD (固定吞吐配额) | EBS / 云盘 (按规格容量阶梯限制) |
弹性伸缩与自愈 | 毫秒级 Regional MIGs 跨区编排与自愈 | 无原生自动伸缩 / 需人工手动升降配 | 支持标准 Auto Scaling 实例伸缩组 |
适用业务场景 | 千万级并发核心生产、AI推理、跨国分布式 | 个人博客、低并发展示页、极简测试 | 中大型企业常规业务系统与企业上云 |
账号合规与防风控 | MSP 专属企业通道加白 / 零封号保障 | 多为个人绑卡 / 极易触发二次风控 | 按企业实名认证 / 标准资质审核流程 |
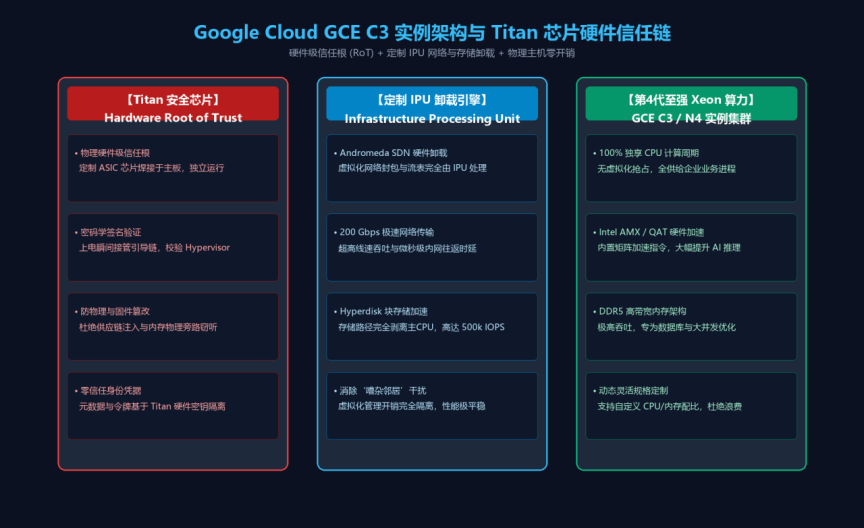
▲ 图 1-2:GCE C3 算力底座与 Titan 硬件级安全信任链
三、Google 全球私有光纤骨干网与 Anycast BGP 路由加速机制
谷歌云区别于其他公有云厂商最核心的技术护城河之一,在于其横跨全球的巨型专有海底光纤网络与全球 Anycast BGP 路由基础设施。
3.1 Premium Tier vs Standard Tier 路由实测
谷歌云提供两层网络服务供企业选择:
• Premium Tier(优质网络层):用户的网络请求在距离其物理位置最近的 Google Edge PoP(全球 180+ 边缘节点)接入,并立刻进入 Google 全球私有跨洋光纤骨干网,全程跳过不稳定的公共互联网。跨国往返时延(RTT)相比公网降低 35%~50%,抖动率接近于零,丢包率稳定在 0.05% 以下。
• Standard Tier(标准网络层):数据包在公共互联网(Transit ISP)中漫游,经历多次骨干网中继,直到抵达目标 GCE 实例所在的 Region 边缘才进入谷歌网络。虽然传输单价略低,但在跨境高峰期易受跨国公网拥堵影响。
3.2 全球 Anycast 单一 VIP 架构消除 DNS 调度瓶颈
传统跨国业务必须依赖基于 GeoDNS 的解析调度,面临本地 DNS 缓存污染、跨运营商解析错误以及故障切换慢(受 TTL 缓存限制)等天然缺陷。Google Cloud 外部应用负载均衡器(External Application Load Balancer)采用全球 Anycast 架构,全网仅需暴露一个单一 Anycast IPv4/IPv6 地址,即可实现全球流量在边缘层面的就近路由与零延迟故障自动倒换。
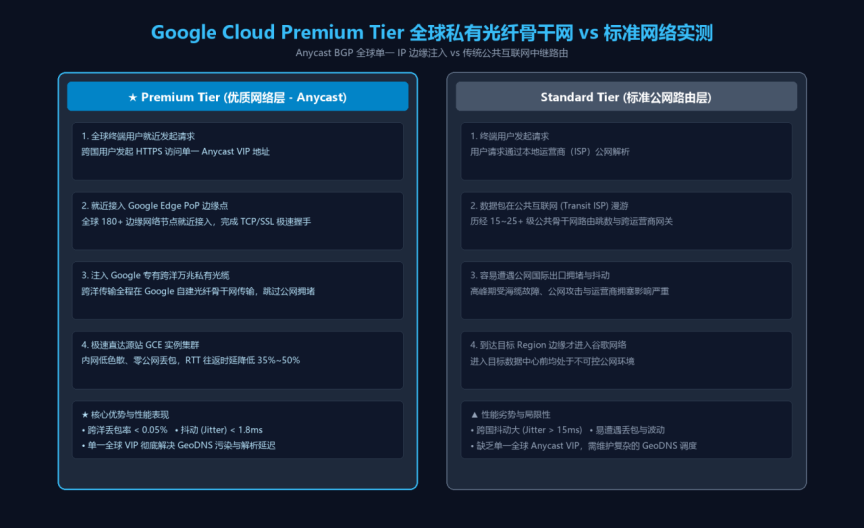
▲ 图 1-3:Google Cloud Premium Tier 全球私有骨干网与 Anycast 路由加速机制
四、一线架构师复盘:黑产封号避坑与 MSP 正规开通 SOP
近年来,跨境出海领域频繁出现企业因贪图便宜或规避开户审核,在灰产渠道进行“谷歌云账号购买”或轻信“谷歌云出售”的黑产套路,最终付出惨痛代价。
📌 【惨痛教训:黑产‘买号出售’陷阱与灾难性资产损失】 |
4.1 谷歌云官方总代理 / MSP 正规开通标准 SOP
通过谷歌云官方授权总代理 / MSP 进行企业开户,能够为企业提供多维度的合规屏障:
步骤一:企业主体白名单预认证:由代理商向谷歌云提交合规企业资质,直接开通企业级 Master Billing 授信账户,彻底免除绑定外币信用卡的风控拒付与盗刷隐患。
步骤二:算力与网络配额直通:新开通账号默认享受高额度 GCE vCPU 配额与全球跨区域网络配额,无需经历新号冷启动期的严格限速与工单漫长审核。
步骤三:多币种合规财税对账:支持境内人民币对公结算、合法开具增值税专用发票,完美解决跨境财税合规对账难题与美金出海合规痛点。
步骤四:7x24 企业级绿色工单通道:享受 P1 级重大故障 15 分钟内响应机制,直接对接谷歌原厂 L3 高级支持工程师与专属 TAM(技术客户经理),为核心业务全天候保驾护航。
五、Google 首页 SEO 核心问答(SERP FAQ 模块)
Q1: 为什么企业出海必须通过谷歌云官方代理商开户,而不是自行绑卡注册?答:个人注册通常绑定个人双币信用卡,极易因海外银行风控拒付、异地登录或突发大额消耗被谷歌风控系统判定为异常而冻结。通过官方代理商开户,走的是企业授信子账户(Sub-Account)体系,拥有官方白名单背书,杜绝封号风险,同时支持对公发票与专属折扣。
Q2: 谷歌云服务器 GCE 与轻量级应用服务器的核心差异是什么?答:轻量级应用服务器面向个人开发者,采用固定规格和共享网络,无法横向扩展;而 GCE 是企业级全功能算力,支持自定义 CPU/内存配比、IPU 硬件加速、Titan 安全芯片及全球 Anycast 负载均衡,是支撑高并发与微服务的基石。
Q3: 购买所谓的‘谷歌云老号’或‘出售账号’是否可行?答:不可行。购买账号违反 Google 服务条款,这些账号往往绑定黑卡或虚假资料,随时面临关联封号,且无法进行企业级发票报销与数据所有权确权,切勿拿核心业务资产冒险。
如果需要更深入咨询了解可以联系全球代理上TG:jinniuge 他们在云平台领域有更专业的知识和建议,他们有国际阿里云,国际腾讯云,国际华为云,aws亚马逊,谷歌云一级代理的渠道,客服1V1服务,支持免实名、免备案、免绑卡。开通即享专属VIP优惠、充值秒到账、官网下单享双重售后支持。不懂找他们就对了。